Een cyberincident bij Albert Heijn lijkt misschien ver weg van de maakindustrie, maar de gevolgen kunnen door de hele keten voelbaar zijn. Maakbedrijven zijn namelijk niet alleen afhankelijk van digitale systemen, maar ook van andere partijen in de keten: van leveranciers en logistieke dienstverleners tot afnemers. Valt een systeem bij één van die partijen uit, dan kan dat gevolgen hebben voor de aanvoer van onderdelen, de productie, leveringen en uiteindelijk de omzet van een maakbedrijf.
Het cyberincident
Sinds zondagmiddag 11 oktober kampen Albert Heijn, Etos en Gall & Gall met een cybersecurity-incident. Ahold Delhaize spreekt van ‘kwaadwillende acties van derden’. Om de IT-omgeving te beschermen, schakelde het bedrijf onder meer websites, apps, klantenservice en e-mail uit. Daarnaast lagen meerdere distributiecentra stil, waardoor winkels minder goed bevoorraad konden worden. Dit laat zien wat er kan gebeuren wanneer een belangrijke schakel in de logistieke keten uitvalt.
Het incident had niet alleen gevolgen voor de bedrijfsvoering, maar laat ook zien hoe belangrijk digitale weerbaarheid en een goede voorbereiding zijn.
Op maandag 19 oktober deed Ahold Delhaize aangifte bij de politie. Het onderzoek naar de aard en oorzaak van het cyberincident liep op dat moment nog. Tegelijkertijd werd de dienstverlening geleidelijk hersteld.
De situatie bij Albert Heijn laat zien dat cyberincidenten ook gevolgen kunnen hebben voor andere organisaties binnen dezelfde keten. Zo kunnen ook maakbedrijven indirect met dergelijke incidenten te maken krijgen. Wanneer bijvoorbeeld een leverancier geen onderdelen meer kan leveren, een IT-dienstverlener uitvalt of een logistieke partner bestellingen niet meer kan verwerken, kan dat de productie en leveringen van een maakbedrijf verstoren. De Cyberbeveiligingswet brengt voor organisaties die onder de wet vallen verplichtingen met zich mee op het gebied van cybersecurity en risicobeheersing. Ook voor andere bedrijven is het belangrijk om aandacht te besteden aan de digitale veiligheid van leveranciers en partners.
Het belang van communicatie
Na een cyberincident is de manier waarop een organisatie communiceert bepalend voor het behoud van het vertrouwen van klanten en partners. Albert Heijn en Ahold Delhaize deelden via mediastatements informatie over het incident en het herstel van hun dienstverlening. Dat is belangrijk, want speculeren over mogelijke oorzaken of kwetsbaarheden kan onnodige onrust en een vertekend beeld in de media veroorzaken. Ook is het belangrijk om binnen de keten snel en transparant informatie uit te wisselen, zodat betrokken partijen hun aanpak kunnen afstemmen.
Voor maakbedrijven betekent dit bijvoorbeeld dat leveranciers, productiepartners en klanten tijdig worden geïnformeerd wanneer een cyberincident gevolgen heeft voor de productie, levertijden of dienstverlening.
Cyberaanval in de keten
Het cyberincident bij Albert Heijn laat zien dat een cyberaanval gevolgen kan hebben voor de hele keten. Dit komt doordat de keten niet alleen afhankelijk is van producten, maar ook van informatie, diensten en digitale systemen. Een maakbedrijf is bijvoorbeeld afhankelijk van leveranciers voor onderdelen en grondstoffen, van IT-dienstverleners voor software en onderhoud en van logistieke partners voor de aanvoer en levering van producten.
Ketenafhankelijkheid betekent dat alle schakels in een keten, van leverancier tot afnemer, van elkaar afhankelijk zijn. Als één schakel uitvalt, kan dit directe gevolgen hebben voor de gehele keten.
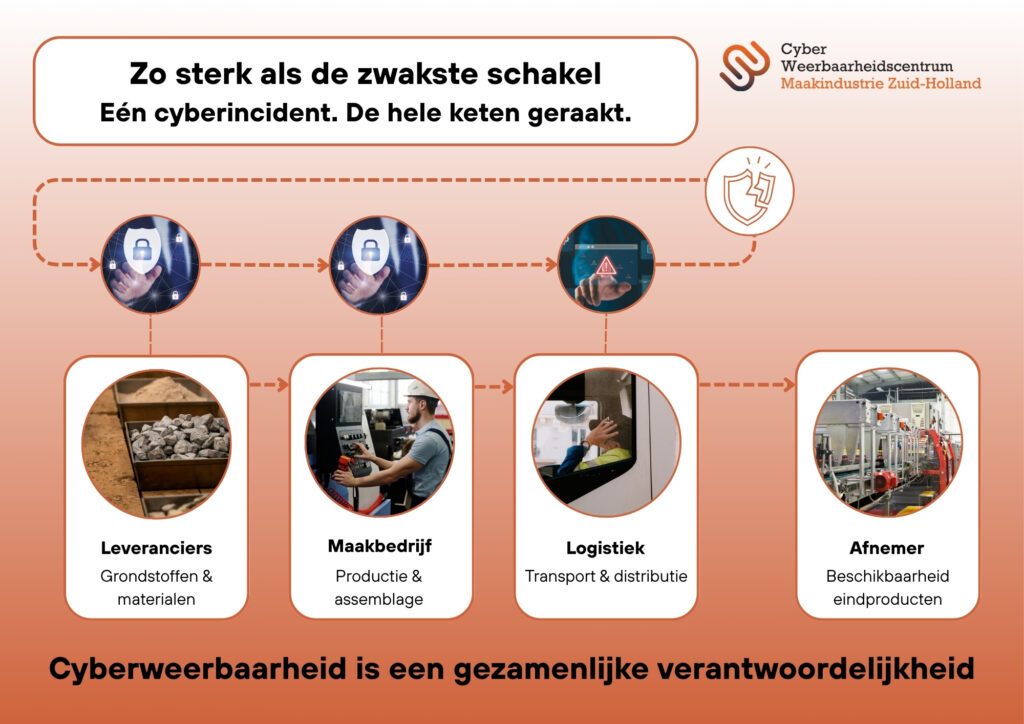
Een cyberincident bij een ketenpartner kan ertoe leiden dat essentiële onderdelen niet op tijd worden geleverd, productieprocessen vertraging oplopen of orders niet kunnen worden verwerkt. Dit risico is vooral groot wanneer een maakbedrijf sterk afhankelijk is van één leverancier of wanneer de productieplanning weinig ruimte biedt om verstoringen op te vangen.
De keten is zo sterk als de zwakste schakel. Cyberveiligheid vraagt daarom om een gezamenlijke aanpak, waarbij alle schakels verantwoordelijkheid nemen voor de veiligheid van de keten.
Wat kun je vandaag doen?
Ketenbeveiliging bestaat uit vier fases: voorbereiding, keteninventarisatie, afspraken maken en naleving. Deze fases bieden organisaties houvast bij het versterken van de digitale veiligheid binnen de keten.
- Breng je keten in kaart. Identificeer je leveranciers en breng de risico’s in beeld die voortkomen uit afhankelijkheden van externe partijen.
- Breng je bedrijf in kaart. Bepaal welke bedrijfsprocessen essentieel zijn voor het functioneren en de continuïteit van je organisatie.
- Voer een risicoanalyse uit. Breng de belangrijkste risico’s en kwetsbaarheden binnen je organisatie en de keten in kaart.
- Stel een incident response plan op. Leg vast welke stappen je moet nemen wanneer zich een cyberincident voordoet en wie hiervoor verantwoordelijk is.
- Leg afspraken vast. Maak duidelijke afspraken over beveiligingsmaatregelen en verantwoordelijkheden. Leg deze bijvoorbeeld vast in een Service Level Agreement (SLA) of een Dossier Afspraken en Procedures (DAP).
Een cyberincident bij een ketenpartner is niet altijd te voorkomen, maar de gevolgen ervan zijn wel te beperken. Door inzicht te krijgen in je afhankelijkheden, afspraken te maken met leveranciers en afnemers en voorbereid te zijn op incidenten, vergroot je de digitale weerbaarheid van je bedrijf én de keten als geheel. Want digitale veiligheid is niet alleen een verantwoordelijkheid van je eigen organisatie, maar van alle partijen die samen de keten vormen.
Samen werken aan digitale veiligheid
Het incident bij Albert Heijn laat zien hoe belangrijk het is om voorbereid te zijn op cyberincidenten. Ook in de maakindustrie is het belangrijk om niet alleen de eigen organisatie te beveiligen, maar ook inzicht te hebben in de digitale risico’s bij leveranciers en andere ketenpartners.
Zo sterk als de zwakste schakel: één cyberincident kan gevolgen hebben voor de hele keten. Door risico’s bespreekbaar te maken, afspraken vast te leggen en voorbereid te zijn op uitval, kunnen maakbedrijven de impact van cyberincidenten beperken.
Wil je weten hoe je de digitale veiligheid binnen jouw supplychain versterkt? Lees dan het artikel Ketenbeveiliging in 4 fases en ontdek hoe je hiermee aan de slag kunt.
Bronnen: NCTV | Ahold Delhaize | Albert Heijn | Albert Heijn | NOS (geraadpleegd 26 oktober 2026)
Foto: iStock/Chor Muang