Een medewerker opent een phishingmail op zijn werkcomputer. Een paar minuten later is de laptop besmet met ransomware. Op kantoor is dat al vervelend, maar wat gebeurt er als deze besmetting zich door het bedrijfsnetwerk verspreidt en de productielijn bereikt?
Voor bedrijven in de maakindustrie is dat een belangrijk risico, aangezien productieprocessen steeds sterker verbonden zijn met IT-systemen. Zo kan een incident dat begint achter een bureau, eindigen op de fabrieksvloer. Netwerksegmentatie is een van de meest effectieve manieren om dat te voorkomen.
Wat is netwerksegmentatie?
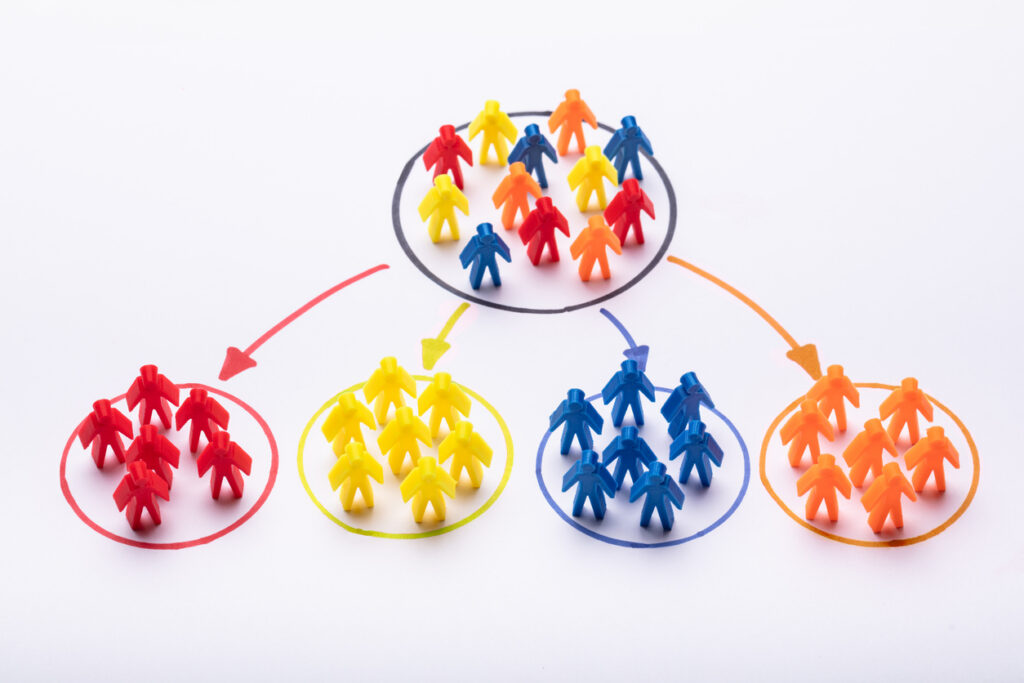
Netwerksegmentatie betekent dat je een netwerk opdeelt in meerdere afgebakende zones: segmenten. Per segment bepaal je vervolgens welk verkeer wél en welk verkeer niet is toegestaan, bijvoorbeeld door middel van firewalls. Hierdoor kan een aanvaller zich niet meer zomaar van het ene naar het andere systeem bewegen. Denk aan een gebouw met meerdere brandwerende deuren in plaats van één grote open ruimte. Ontstaat er ergens brand, dan blijft die beperkt tot dat ene domein en de rest van het gebouw blijft veilig.
Een voorbeeld: een kantoormedewerker hoeft vanaf zijn/haar laptop niet direct verbinding te maken met een PLC (Programmable Logic Controller) op de productievloer. Door deze systemen in verschillende segmenten te plaatsen, wordt die verbinding beperkt of geblokkeerd. Raakt er in dit geval één systeem besmet, dan hoeft de rest van het netwerk niet automatisch ook getroffen te worden.
Zonder goede scheiding kan een aanval zich bijvoorbeeld als volgt ontwikkelen:

Om de kans op verspreiding nog kleiner te maken, adviseert het NCSC het verkeer tussen de segmenten te beperken tot wat strikt noodzakelijk is.
Waarom is netwerksegmentatie belangrijk voor de maakindustrie?
Een bedrijfsnetwerk bestaat allang niet meer alleen uit computers, printers en servers. In een productiebedrijf zijn ook vele andere industriële systemen met het bedrijfsnetwerk verbonden. Daarmee komen twee werelden samen: IT en OT. Voorbeelden hiervan zijn machines die data doorsturen naar een dashboard voor onderhoud, of leveranciers die op afstand toegang tot apparaten krijgen voor reparaties. Dit soort verbindingen maakt productie efficiënter, maar zorgt er ook voor dat een incident vaak niet meer op zichzelf staat.
Inzicht als eerste stap
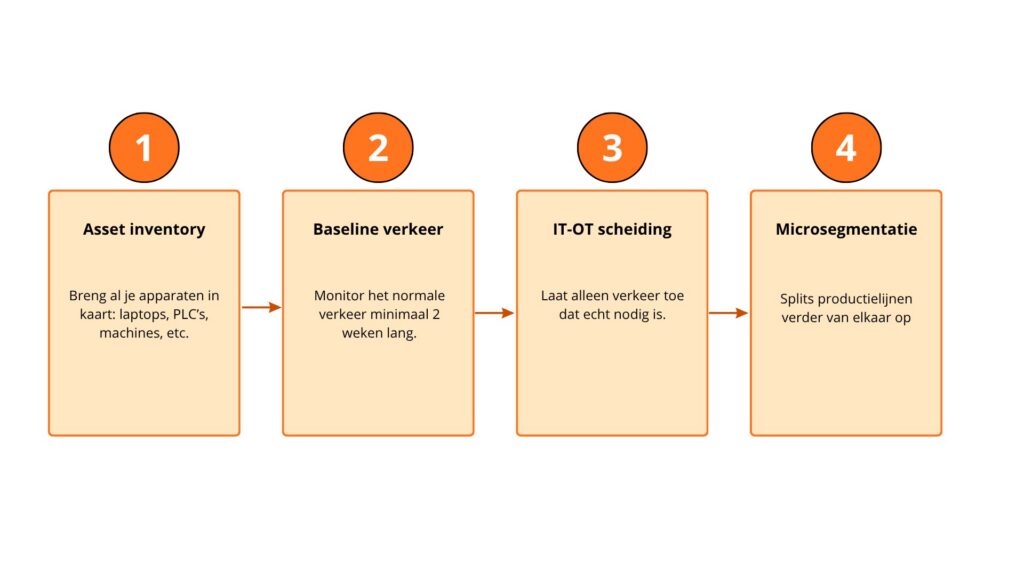
Een veelgemaakte fout is om direct technische maatregelen te nemen, zonder eerst te weten wat er precies op het netwerk staat. Begin daarom met een nulmeting. De volgende vier stappen helpen je richting een gesegmenteerd netwerk:
Hoe weet je of je netwerk voldoende gesegmenteerd is?
Drie simpele vragen geven al een goed beeld:
- De directe-lijntest.
- Kan een medewerker vanaf een normale kantoorcomputer rechtstreeks verbinding maken met een PLC of HMI op de productievloer?
- De ‘één groot netwerk’-test.
- Zitten computers en andere kantoorapparatuur in hetzelfde netwerksegment als kritieke productiesystemen?
- De ‘onzichtbare gast’-test.
- Weet je precies welke externe leveranciers toegang hebben tot jouw OT-omgeving? En weet je ook via welke verbinding en welk account?
Segmentatie is geen eenmalige actie!
Netwerksegmentatie is niet iets wat je één keer instelt en vervolgens kunt vergeten. Machines worden vervangen, nieuwe systemen worden toegevoegd en leveranciers veranderen. Je netwerk verandert dus voortdurend mee. Het NCSC adviseert dan ook om je netwerkarchitectuur goed te documenteren en bij de inrichting rekening te houden met schaalbaarheid. Zo pas je de segmentatie makkelijk aan wanneer er iets verandert.
Meer informatie
Wil je zelf aan de slag met netwerksegmentatie? Begin dan met het in kaart brengen van je systemen, verbindingen en risico’s. Bespreek vervolgens met je IT- of cybersecuritypartner welke vorm van segmentatie het beste past bij jouw productieomgeving. Het NCSC heeft hiervoor ook verschillende praktische publicaties op hun website staan, waaronder specifieke informatie over het beveiligen van OT-omgevingen.
Bronnen
NCSC – Bedrijfsnetwerk beveiligen
NCSC – Aan de slag met het beveiligen van OT/IACS
NCSC – Risicobehandeling legacy: Focus op netwerksegmentatie
Samen werken aan een cyberweerbare maakindustrie
Wil je niet alleen kennis opdoen, maar ook leren van andere maakbedrijven en experts? Als deelnemer van het Cyberweerbaarheidscentrum Maakindustrie Zuid-Holland krijg je toegang tot exclusieve kennissessies, praktische tools en een netwerk dat je helpt om cyberweerbaarheid binnen jouw organisatie verder te versterken.
Foto credits: iStock/AndreyPopov