
Waarom kennisdeling in de maakindustrie begint bij durven laten zien wat er misgaat.
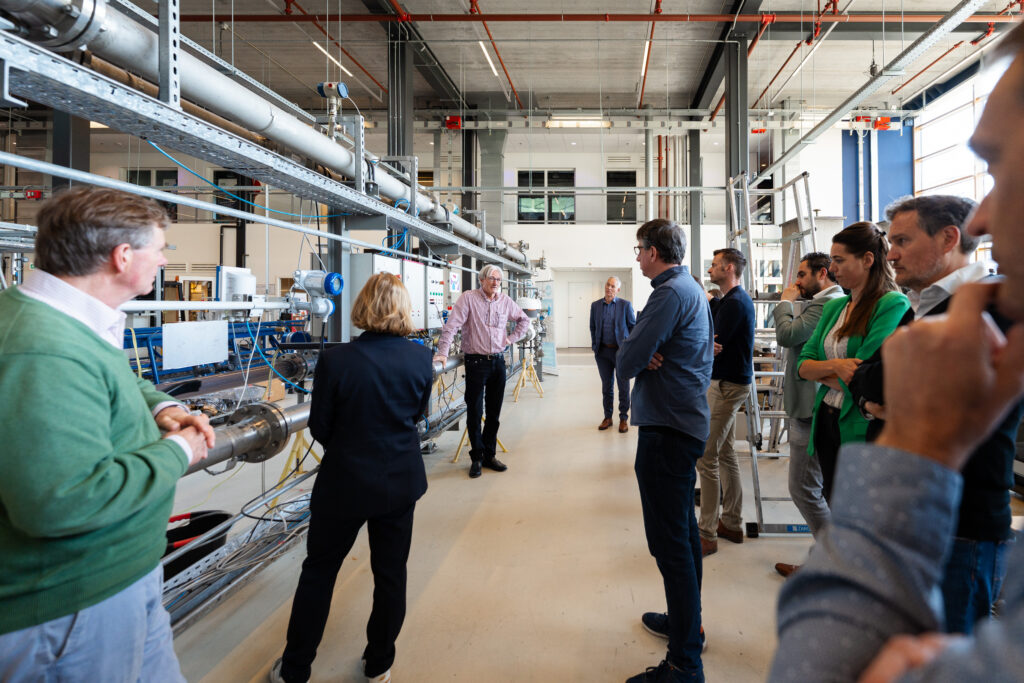
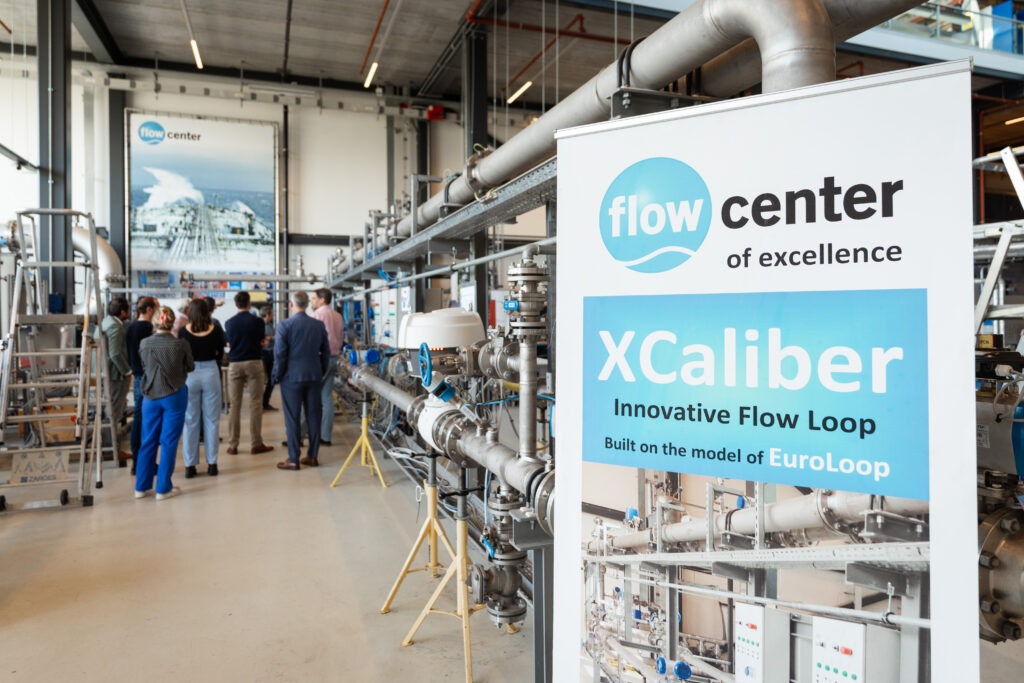
Nu de Cyberbeveiligingswet van kracht is, weten veel maakbedrijven dat ze iets moeten. Waar te beginnen is een andere vraag. In Dordrecht is deze makkelijker te beantwoorden dan in een wettekst. In de Duurzaamheidsfabriek in Dordrecht staat een installatie die de Flow Loop heet. Onderdeel van het Da Vinci College, bedoeld om operators op te leiden. Er zit echte leidingtechniek in: pompen, kleppen, flowmeters, verwarming, PLC’s en SCADA. Alles wat je in een fabriek tegenkomt, maar dan in een omgeving waar niets stukgaat als het misloopt. Een paar keer per jaar wordt daar iets gedaan wat in een echte fabriek ondenkbaar is. Vanaf een laptop aan het internet werken specialisten zich naar binnen, tot ze de installatie kunnen aansturen. Pompen sneller laten draaien. Langzamer. Overnemen. Het punt van deze CWM OT Security Simulatie is niet de hack. Het is de evaluatie in de tweede helft van de presentatie: dit zijn de stappen die we hebben gezet, dit had je kunnen doen om het moeilijker te maken, en dit had ervoor gezorgd dat je ons veel eerder had gezien.
De les die de industrie al een keer geleerd heeft
“Het zijn echt geen moeilijke dingen”, zegt Rob Verseijden, OT-cybersecurityspecialist en vanuit Batenburg betrokken bij Cyberweerbaarheidscentrum Maakindustrie (CWM) Zuid-Holland. “Sommige mensen doen alsof cybersecurity magie is. Dat is niet waar.” Verseijden trekt consequent de parallel met safety. Dat de industrie tegenwoordig open communiceert over veiligheidsincidenten, is geen vanzelfsprekendheid. Daar zijn rampen voor nodig geweest, en mensenlevens. “Ik hoop dat dat voor OT-cybersecurity niet nodig is.” Toch ziet Rob precies de omgekeerde beweging. Organisaties die kwetsbaarheden publiceren worden daarop afgerekend, terwijl organisaties die zwijgen buiten schot blijven. “Bedrijven die dezelfde kwetsbaarheden hebben en er niet mee naar buiten treden: dat is veel verwijtbaarder.”
Wat hij ziet, is zelden geavanceerd. Een firewall die maandenlang niet gepatcht wordt terwijl de update allang beschikbaar is. Een beheerinterface die aan de internetzijde wordt opengezet. “Dan kun je wel naar de leverancier wijzen, maar dat is je eigen fout. Dat is precies het soort kennis dat niet in een productbrochure staat en wel bepaalt of een bedrijf een slechte week heeft of een slecht jaar.”
Je hoeft er niet bang van te worden. Je moet gewoon dingen gaan doen.
Waar CWM het verschil maakt
Het probleem dat CWM Zuid-Holland oplost is volgens Verseijden in de eerste plaats een vindbaarheidsprobleem. “Een maakbedrijf dat besluit iets met cybersecurity te doen, zoekt logischerwijs een cybersecuritybedrijf. Maar veel cybersecuritybedrijven weten weinig van operationele technologie. Een DCS- of SCADA-leverancier weet er wel van, maar meestal binnen de scope van de eigen apparatuur. De combinatie securitykennis én kennis van de hele productieomgeving zit vooral bij engineeringbureaus en integrators, maar die staan zelden bovenaan in een zoekresultaat.”
CWM is daarin de bekende ingang. Bedrijven kunnen er laagdrempelig een vraag stellen zonder dat daar meteen een offertetraject achter zit. Daarnaast is er de ISAC: een besloten overleg waarin aangesloten bedrijven onder vertrouwelijkheid problemen kunnen voorleggen. Wat daar gedeeld wordt, gaat niet naar buiten. Dat maakt het mogelijk dat ook directe concurrenten aanschuiven. Verseijden benadrukt dat dat geen eenrichtingsverkeer is. “Iedereen in zo’n groep brengt andere kennis en andere inzichten in. Batenburg deelt kennis, maar haalt er ook uit: signalen over wetgeving die eraan komt, praktijkervaringen uit sectoren waar het bedrijf zelf niet actief is.”
Daarnaast loopt er een traject rond de Cyber Resilience Act, de Europese wet die maakbedrijven verplicht digitale producten en machines blijvend cyberveilig te maken. Een maakbedrijf dat een product op de markt brengt, dat aan de CRA moet voldoen en geen idee heeft waar te beginnen, kan een verzoek indienen bij Security Delta/CWM. Daar is Europees budget voor vrijgemaakt. CWM regelt het traject, een expertpartij zoals bijvoorbeeld Batenburg, doet het assessment en levert de handvatten waarmee het bedrijf het zelf kan oppakken.
Wanneer is het geslaagd?
Verseijden vertelt over het stadium waarin de samenwerking binnen CWM na twee jaar zit. “Grote afgeronde publieke cases zijn er nog niet. In het begin waren we met z’n allen wat zoekende. Door te starten met het verhogen van bewustwording over digitale veiligheid binnen de maakindustrie en het geven van kennissessis, weten bedrijven het CWM steeds beter te vinden. De samenwerking binnen dit initiatief komt steeds meer op gang. Zo begon de hackdemo in de Duurzaamheidsfabriek als een brainstormidee en is nu een praktische demotool.”
Hij ziet ook waar het beter kan. Met vergelijkbare centra als FERM Rotterdam of Brainport zijn er raakvlakken, maar weinig actieve samenwerking. Bij Cyberweerbaarheidscentrum Greenport (CWG) is die verbinding al sterker. Ook CWG is vanuit de programmering van Security Delta (HSD) ontstaan en bevindt zich inmiddels in een verder ontwikkelde fase. De ervaringen die daar zijn opgedaan, bieden waardevolle aanknopingspunten om van te leren en de samenwerking en verbinding met andere centra verder te versterken. “Meer verbinding zou ik wel cool vinden.
Op de vraag wanneer de samenwerking binnen CWM geslaagd is, past volgens Verseijden geen eindpunt. “Cybersecurity stopt niet.” Wat hij als winst ziet: “bedrijven die na een sessie of een demo daadwerkelijk iets veranderen. Een aangesloten bedrijf dat intern trainingen opzet. Een bedrijf dat na de demo begrijpt dat het geen broodjeaapverhaal is, en tegelijk dat het geen magie is.”
Aansluiten bij CWM Zuid-Holland?
Bedrijven in de maakindustrie kunnen bij het CWM terecht voor een 0-meting, het digitaal loket, het Q&A-spreekuur, workshops en deelname aan de ISAC. Neem voor meer informatie contact op met het programmateam via [email protected].